Signal bloquea a Gemini y Siri para que no lean tu pantalla
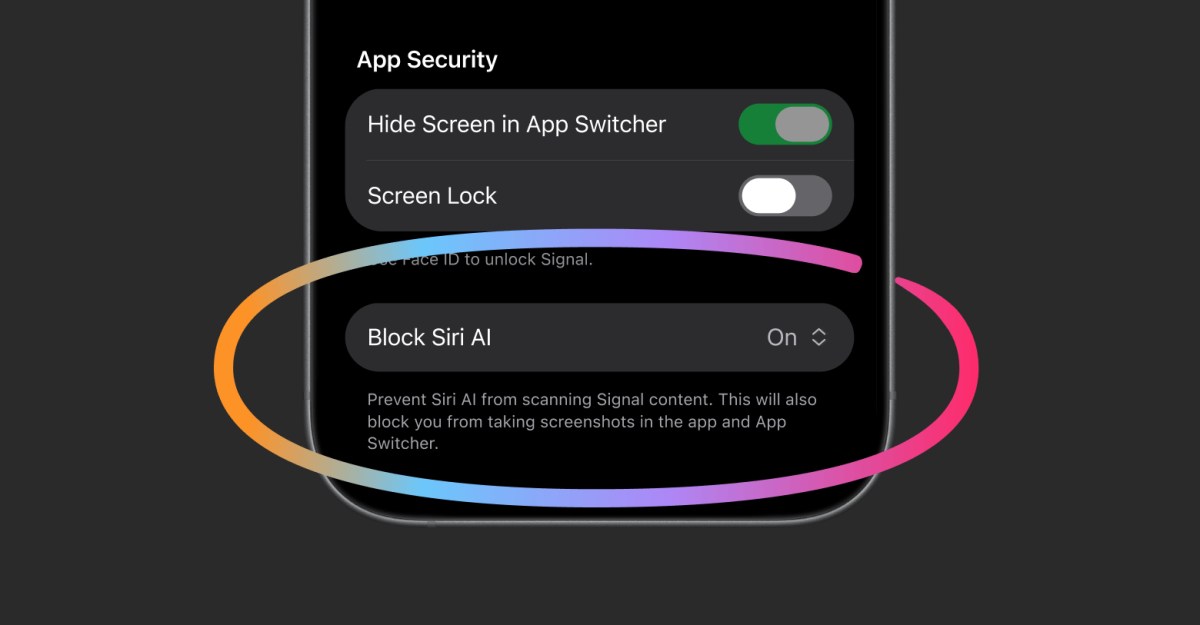
Signal bloquea las capturas de pantalla en Android e iOS 27 para que Siri, Gemini y los asistentes de Android no lean el contenido de la aplicación.
Signal cierra la puerta a los agentes que espían la pantalla
Signal ha dado un paso que muchos esperaban y pocos se atrevían a dar. La aplicación de mensajería cifrada ha empezado a bloquear la captura de pantalla en Android e iOS, una medida pensada para impedir que los agentes de IA integrados en los sistemas operativos —Siri de Apple, Gemini de Google y los asistentes de Android— puedan leer los mensajes y los datos que el usuario tiene delante.
La decisión la anunció la presidenta de Signal, Meredith Whittaker, en una entrada de blog en la que califica a estos agentes de «hostiles a la privacidad». El argumento central es técnico y muy concreto: las nuevas capacidades agénticas de los sistemas operativos analizan lo que aparece en pantalla para aprender del usuario, y ese comportamiento «socava la capacidad de Signal de garantizar la privacidad de forma independiente».
Whittaker fue explícita sobre el fondo del problema: no es solo que Signal no pueda defenderse, es que ningún desarrollador independiente puede. «Es un problema serio que Signal —y los desarrolladores de aplicaciones más allá— carezcamos de herramientas robustas para impedir que los agentes de IA socaven la privacidad a nivel de aplicación», afirmó. Y añadió que, incluso cuando logran detectar y bloquear el acceso de la IA a los datos, Google, Apple, Microsoft y otros «no ofrecen formas para que los desarrolladores restrinjan ese acceso sin comprometer de forma drástica la experiencia de usuario». Esa es también la razón, dijo, de que hoy no puedan aplicar estas protecciones en macOS.
La medida tiene fecha y forma: bloquear las capturas en Signal sobre iOS 27 y sobre Android, de modo que Siri, Gemini y el resto de asistentes no puedan hacerse con el contenido en pantalla. El usuario conserva la última palabra: puede reactivar las capturas desde los ajustes de la aplicación. Pero Whittaker advierte de que hacerlo «potencialmente expone tu contenido de Signal y el de tus contactos a esos agentes de IA, y rompe nuestras garantías de privacidad».
La propia empresa reconoce que el remedio es «incompleto». El bloqueo de capturas no cubre vías alternativas por las que un agente podría llegar a los datos de una app, como leerlos directamente desde el sistema de ficheros del dispositivo. Es un parche con fecha de caducidad técnica, no una solución de fondo.
No es la primera vez que Signal levanta un muro de este tipo. El año pasado adoptó un enfoque similar para impedir que Recall, la polémica función de Microsoft basada en capturas continuas, capturase conversaciones protegidas. Aquella vez la amenaza era de un solo fabricante; ahora es una característica compartida por tres plataformas mayoritarias al mismo tiempo.
Lo que Signal pide a los fabricantes es, en realidad, una API. Whittaker reclama de Apple, Google y Microsoft «herramientas técnicas simples y documentación precisa» para que los desarrolladores puedan controlar qué datos puede tomar un agente. También reclama mecanismos frente a agentes de terceros, como el dispositivo Muse de Meta, que aprovechan los permisos de accesibilidad como una «llave maestra» para entrar en los datos de cualquier aplicación.
El problema de fondo es un conflicto de capas. Durante veinte años la seguridad de un móvil se ha pensado por fuera: cifrado del sistema de ficheros, sandbox de aplicaciones, permisos explícitos por app. La IA agéntica rompe ese modelo porque no ataca el sandbox, se sienta dentro de él. Un agente con permiso de accesibilidad y capacidad de leer la pantalla es, a efectos prácticos, un usuario más con lectura total, y ninguna aplicación puede distinguirlo de su propietario legítimo.
Ahí está la novedad real del caso: el primero que lo dice en voz alta es un producto de privacidad con millones de usuarios, y su diagnóstico no deja margen. «La actual integración de agentes de IA en el sistema operativo, sin estos remedios de sentido común, representa una amenaza existencial para la privacidad a nivel de aplicación», sostuvo Whittaker. «Signal es el canario en la mina, pero esto afecta a todo el ecosistema.»
- Signal bloquea las capturas de pantalla en Android e iOS 27 para que Siri, Gemini y los asistentes de Android no lean el contenido de la aplicación.
- Meredith Whittaker, presidenta de Signal, califica a los agentes de IA del sistema operativo de «hostiles a la privacidad» y pide herramientas de control a Apple, Google y Microsoft.
- El usuario puede reactivar las capturas desde los ajustes, pero Signal avisa de que eso rompe sus garantías de privacidad.
- La propia empresa admite que la medida es «incompleta»: no cubre accesos a los datos vía sistema de ficheros, y no está disponible en macOS.
- Signal reclama documentación y APIs para bloquear también a agentes de terceros que usan los permisos de accesibilidad como llave maestra.
Desde el punto de vista de un técnico de redes y telecomunicaciones, lo más interesante no es el bloqueo de capturas sino lo que revela sobre las capas de confianza. Hemos pasado años securizando la red y el terminal, y ahora el riesgo está en un proceso privilegiado que corre por encima de ambos y que ningún firewall puede filtrar: la pantalla.
Es el mismo problema que llevamos tiempo viendo en el móvil con los gestores de tráfico y las VPN, pero llevado un nivel más arriba. Ahí controlamos puertos y flujos; aquí el dato se exfiltra como texto ya renderizado, después de que el cifrado haya hecho su trabajo. Signal lo dice sin rodeos: ni el cifrado de extremo a extremo protege contra un agente que lee por encima.
También hay una lección de arquitectura. Cuando una plataforma no ofrece un punto de control, la aplicación solo puede amputar funcionalidad: bloquear capturas, restringir permisos, degradar la experiencia. Es exactamente lo que pasa en redes cuando no hay visibilidad y se acaba bloqueando por puerto a ciegas. La petición de Whittaker es sensata: una API de control de acceso a datos por aplicación, con registro auditable de qué agente leyó qué y cuándo. Sin eso, el que quiera privacidad tendrá que elegir entre usabilidad y garantías.
Merece seguimiento porque marca un precedente regulatorio. Si Apple, Google y Microsoft no responden con herramientas, las autoridades de protección de datos tienen aquí un caso servido. Y para quien despliega agentes corporativos, el aviso es claro: diseñen el registro de accesos ahora, o lo exigirán después.
Referencia y documentación original: The Verge.
También te puede interesar
Espía ruso fotografió pantallas de empleados de una empresa de defensa en Palo Alto
Igor D'iu, 25 años, enviado a Silicon Valley con apoyo del Kremlin: fotografió pantallas de empleados de una firma de defensa en una cafetería de Palo Alto.
La IA confundió una bolsa de patatas con un arma y la policía llegó al colegio
Cuatro estudiantes negros de Kenwood High.
Microsoft admite que su infraestructura crítica es inparcheable
En el summit DealBook del New.