El CEO de Microsoft admite que parte de la infraestructura crítica ya no se puede parchear
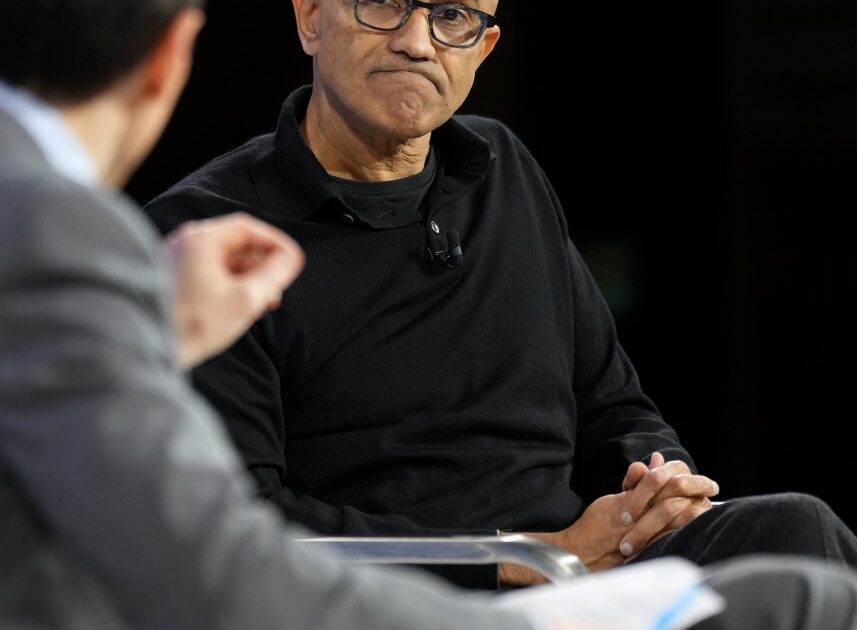
En el summit DealBook del New York Times, Satya Nadella reconoció que buena parte del software que gobierna el hardware cotidiano y los sistemas de transporte de Estados Unidos arrastra vulnerabilidades que no se pueden corregir. Su advertencia llega en pleno auge de los ataques cibernéticos asistidos por IA y mientras una ola de caídas de servicios golpea a la NSA, a la FFA, a Apple y al propio Outlook de Microsoft.
Para el director ejecutivo de Microsoft, el problema no es solo la falta de parches, sino que ese firmware está conectado a Internet. «Recuerda que hay muchísimo en nuestra infraestructura crítica que es inparcheable», dijo, citando como ejemplos el firmware de los dispositivos, los enfriadores de agua que refrigeran los centros de datos y los sistemas de climatización de los edificios. Todo eso, añadió, está expuesto en la red.
La causa de fondo, según Nadella, es que la IA ha comprimido el ciclo de parcheo. Antes había tiempo para probar el parche, entender la situación y desplegarlo; ahora el parche tiene que pasar de estar disponible a estar instalado en producción de forma inmediata, porque ya se está explotando en la red. «Eso va a crear inestabilidad», señaló, y la empresa tendrá que modernizar su infraestructura y reevaluar cómo detecta y defiende en tiempo real.
El CEO también atribuyó la caída global de Outlook a un «bug latente» que se convirtió en una «tormenta perfecta», y prometió una revisión completa del incidente.
Satya Nadella admite en el DealBook Summit que mucha infraestructura crítica estadounidense, incluidos firmwares, enfriadores de centros de datos y sistemas de climatización, es inparcheable y está expuesta en Internet.
La IA ha comprimido el ciclo de parcheo: el parche debe pasar de estar disponible a estar en producción de inmediato, porque ya se explota en la red.
Según el CEO, eso «va a crear inestabilidad» y obliga a modernizar la infraestructura y a reforzar la detección y la defensa en tiempo real.
El mensaje llega tras una ola de caídas de servicios que ha afectado a la NSA, a la FFA, a Apple y al propio Outlook de Microsoft.
Para un técnico de redes esto es una advertencia desde dentro: el debate público sobre IA y ciberseguridad suele hablar de modelos y de ransomware, pero el punto de mayor riesgo real sigue siendo el firmware y los dispositivos que nadie actualiza porque nadie tiene ventana de mantenimiento. Un firewall perimetral no protege de una cámara o un controlador industrial con credenciales por defecto y firmware de 2014 colgados de la red.
La compresión del ciclo de parcheo por IA es el cambio de fondo: ya no vale con descubrir la vulnerabilidad, hay que poder desplegar la corrección en producción en minutos. Eso es un problema de segmentación, gestión de cambios y automatización de la respuesta, no solo de parcheo. En una red crítica la prioridad debería ser segmentar ese hardware legado en VLANs dedicadas sin ruta a Internet, inspeccionar la salida en profundidad y mantener un inventario real de qué está expuesto. Sin inventario, «inparcheable» solo significa «desconocido», que es peor.