Los ataques con IA ya superan a las defensas de las empresas
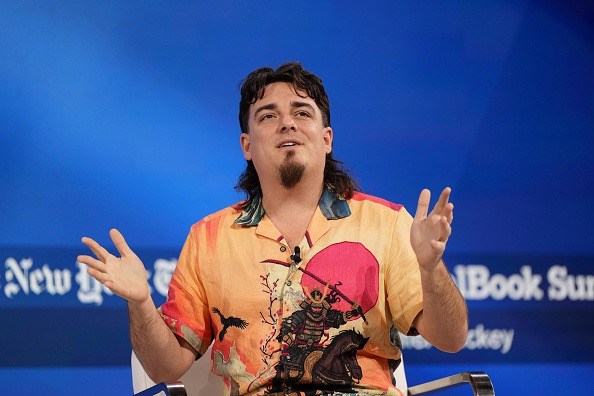
Palmer Luckey, cofundador de Oculus y de Anduril Industries, advirtió en el DealBook Summit del New York Times que los ataques cibernéticos potenciados con IA avanzan más rápido que la capacidad de reacción de los sistemas tecnológicos heredados. Su mensaje fue directo: «Es hora de empezar a correr». Los atacantes están explotando el desfase entre ofensivas muy ágiles apoyadas en IA y defensas que siguen ancladas en plataformas antiguas.
Según Luckey, las herramientas avanzadas de IA permiten generar exploits de forma automatizada y a una velocidad que los equipos de seguridad no alcanzan a absorber. Por su diagnóstico, los adversarios de Estados Unidos, por motivos estratégicos y económicos y con una participación destacada de Corea del Norte, están explotando ese desequilibrio entre capacidades de ataque nuevas y defensas basadas en tecnología antigua. La respuesta institucional llegó desde el propio Gobierno: el Vicepresidente J.D. Vance canceló su aparición en la cumbre del Times y tuvo que asistir a reuniones sobre el asunto, en plena oleada de caídas técnicas que las autoridades atribuyen a la carrera por parchear sistemas expuestos a nuevas vulnerabilidades descubiertas por la IA.
El responsable de Anduril no dramatiza: «Depende de cómo de bien preparado esté». Su tesis es que la IA acabará dando la ventaja a los defensores, pero solo al lado que la use para defenderse con más agilidad. «En el largo plazo, las ventajas se acumularán del lado que use la IA para defenderse de forma más eficaz». En la práctica, el consejo que deja es de higiene de sistemas: los equipos de seguridad tienen que reducir el desfase de actualización y aplicar parches mucho más rápido que antes.
- Palmer Luckey, cofundador de Oculus y de Anduril Industries, advirtió en el DealBook Summit del New York Times de que los ataques con IA ya van por delante de las defensas.
- El problema de fondo, según Luckey, es el desfase entre atacantes que adoptan tecnología nueva con rapidez y organizaciones que siguen sobre sistemas antiguos.
- Advierte de la participación de Corea del Norte, tanto por motivos estratégicos como económicos.
- El Vicepresidente J.D. Vance canceló su presencia en la cumbre por la oleada de caídas técnicas, en parte por vulnerabilidades nuevas descubiertas por IA.
- Para Luckey, la IA acabará favoreciendo a los defensores, pero solo si aceleran el ritmo de actualización y parcheo.
Para un técnico de redes esto suena más a problema de operación diaria que a discurso sobre IA. Lo que describe Luckey encaja con lo que ya se ve en campo: vulnerabilidades que se publican cada semana, equipos de sistemas que priorizan cambios por riesgo de negocio y atacantes que ya automatizan la búsqueda de fallos con modelos de IA. La lección práctica no pasa por comprar más IA, sino por acortar el ciclo entre detección y parcheo y por reducir la deuda técnica de los sistemas que siguen expuestos a Internet.
También encaja con la otra cara de esta historia: cuando un agente de IA lleva credenciales propias para sistemas reales, cada decisión de permisos pasa a ser una decisión de red. El que los bancos estén trasladando a sus clientes la responsabilidad por las acciones de sus agentes es una señal clara de hacia dónde va esto. En entornos críticos, la respuesta sensata es separar identidad, permisos y trazabilidad de cualquier automatismo, y fijar un límite claro entre lo que el agente puede consultar y lo que puede modificar. La IA no sustituye al control de acceso; lo amplifica.