Claude Code se bloquea al tapar los agujeros de tu servicio
El ingeniero estonio Herman Ounapuu pidió a Claude Code que corrigiera un fallo de seguridad de una línea en su propio producto y el modelo se detuvo.
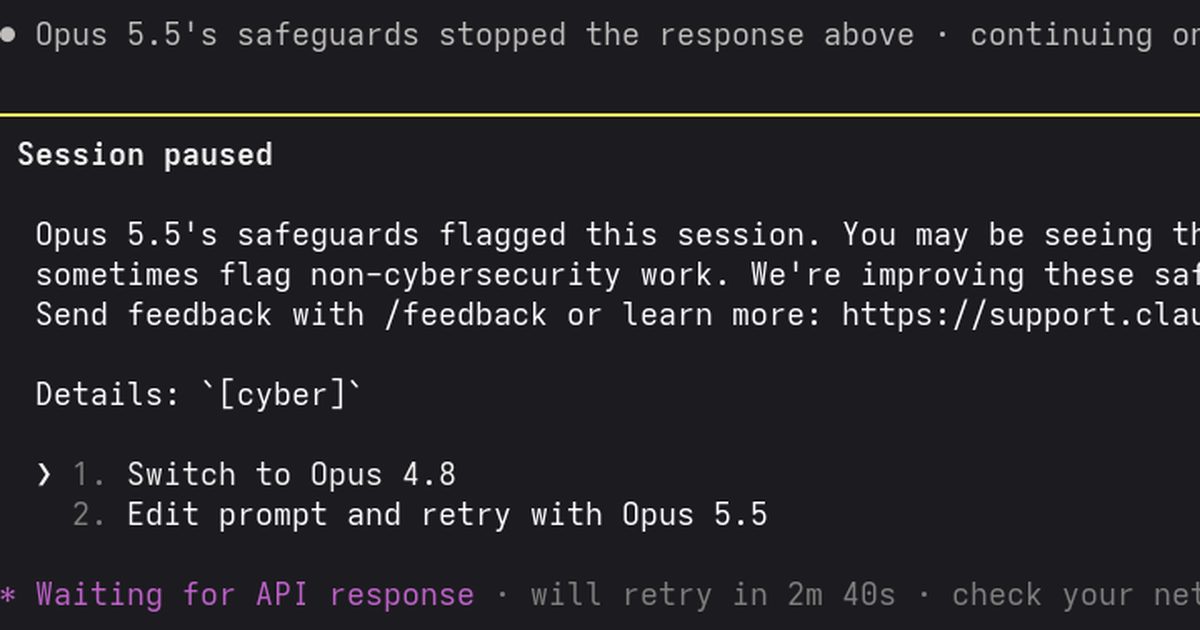
El ingeniero que tapó su propio agujero y el modelo que se lo negó
Herman Ounapuu, ingeniero de producto senior en Estonia, tenía un problema de seguridad de un solo renglón en su proyecto. Se lo plantea a Claude Code, el agente de programación de Anthropic, que encuentra el fallo y propone la corrección. El modelo se detiene antes de aplicarla. La respuesta no es una negativa técnica: es que para poder arreglar la vulnerabilidad hay que pedir una exención al sistema de salvaguardas de Anthropic, un trámite que tarda varios días hábiles, obliga a renunciar a las exenciones de retención de datos y exige entregar el documento de identidad o el pasaporte.
El autor resume el absurdo con una comparación domesticable: nadie pide el DNI para comprar un cuchillo de cocina, aunque el mismo cuchillo sirva para hacer daño. Y sin embargo, una herramienta de software capaz de romper un sistema en segundos está sometida a un circuito de aprobación que un cuchillo no tiene.
El caso de Ounapuu no es una queja aislada. Su publicación llegó a 580 puntos y 237 comentarios en Hacker News, y el debate que abrió es la noticia de fondo: los laboratorios de IA usan sus propios modelos sin restricciones para construir herramientas ofensivas y luego impiden que un ingeniero, legítimo propietario de su servicio, los use para cerrar sus puertas. Los comentarios señalan el punto más incómodo: los modelos abiertos con pocas restricciones y los modelos chinos siguen ahí, y quien tiene la capacidad de pago los usa sin rellenar formularios.
Los detalles importan. La documentación de Anthropic reconoce que sus salvaguardas en tiempo real pueden bloquear o limitar salidas concretas, y que encontrarse con un bloqueo no implica por sí solo una infracción de la política de uso. Para ciertos casos de uso dual o de alto riesgo existen programas de verificación, entre ellos el Cyber Verification Program, que permite solicitar acceso con salvaguardas ajustadas según criterios de elegibilidad. La vía existe, pero es un proceso administrativo: espera, documentación y condiciones que hay que asumir.
El propio caso documenta el punto ciego. Cuando Claude se negaba a continuar, Ounapuu recurrió a modelos abiertos alojados en la Unión Europea, como GLM 5.3, que sí confirmaron el fallo, ayudaron a corregirlo y verificaron que quedaba resuelto. Es la secuencia que cualquier equipo de seguridad quiere: detección, parche y comprobación. El flujo se completó con un modelo distinto porque el disponible se mostró inútil para la tarea.
Hay además una capa regulatoria que el caso ilustra sin ruido. La exención que Anthropic exige para este tipo de trabajo pasa por procesos que en la Unión Europa implican comprobaciones de identidad y condiciones sobre retención de datos. Para un ingeniero de seguridad que trabaja con datos de clientes y con información intelectual propia, ese trámite no es un trámite: es una renuncia práctica a la protección de sus datos mientras espera la respuesta.
El debate de Hacker News abrió además otra discusión: el problema no es solo qué modelos niegan qué, sino quién decide. La objeción de fondo es que una política de uso escrita para el usuario final se está aplicando al desarrollador que opera sistemas de producción, que es un papel con obligaciones legales muy distintas. Cuando el bloqueo evita un daño a terceros, tiene sentido. Cuando impide cerrar un agujero que el propio dueño ha detectado, el coste se desplaza al mundo exterior.
Hay un detalle técnico que suele pasarse por alto. La propia política de Anthropic exime de forma expresa el análisis o rastreo de información «sobre los que los individuos hayan consentedido», y menciona la detección de fraude y las investigaciones de seguridad autorizadas como ejemplos de uso permitido. Es decir: la intención defendible está expresamente contemplada. El problema es que el filtro opera sobre el contenido de la petición, no sobre el contexto real del proyecto, y esa desconexión es la que el ingeniero no puede resolver desde dentro.
- El ingeniero estonio Herman Ounapuu pidió a Claude Code que corrigiera un fallo de seguridad de una línea en su propio producto y el modelo se detuvo.
- Anthropic exige una exención formal, con espera de varios días hábiles, renuncia a exenciones de retención de datos y entrega de documento de identidad.
- La documentación reconoce los bloqueos en tiempo real y prevé programas de verificación para casos de uso dual o de alto riesgo.
- El autor resolvió el problema con un modelo abierto europeo, GLM 5.3, que confirmó el fallo, aplicó el parche y verificó la corrección.
- La publicación acumuló 580 puntos y 237 comentarios en Hacker News, con un debate sobre quién decide qué se puede o no hacer.
Desde una mesa de redes y telecomunicaciones, lo realmente preocupante de este caso no es el bloqueo en sí, que es un comportamiento esperado y documentado, sino el modo en que el modelo de negocio se filtra hacia el plano operativo. Las salvaguardas están pensadas para usuarios finales que piden ayuda, no para el ingeniero que responde de una vulnerabilidad en su propio stack, con sus propias credenciales y su propia responsabilidad legal. Cuando ese filtro se aplica igual, el resultado es que el tiempo de exposición del servicio se alarga durante los días que tarda la exención, y ese tiempo lo paga el cliente final, no el laboratorio.
La comparación con el cuchillo de cocina es más exacta de lo que parece: la analogía del cuchillo no falla en el punto de la escala, sino en el de la responsabilidad. Un cuchillo de cocina no requiere identificación para comprarse, y un sistema vulnerable tampoco requiere aprobación para parchearse. La asimetría real está en que la herramienta que puede causar daño es la misma que puede evitarlo, y el proveedor decide cuál de las dos direcciones se permite.
Mi conclusión práctica es poco glamorosa: hay que diseñar el proceso de seguridad sin asumir que el modelo propietario va a estar disponible. Si el agente corporativo con salvaguardas puede bloquearte en el momento crítico, el plan de respuesta tiene que incluir un modelo abierto o autohospedado como vía alternativa ya validada, con los permisos y los registros de auditoría cubiertos. En un entorno donde además se opera con datos de clientes y con normas de protección de datos, el trámite de exención no es solo una molestia: es una ventana de riesgo con fecha de caducidad.
Referencia y documentación original: ./techtipsy.
También te puede interesar
OpenAI despliega Daybreak Red para investigar en ciberseguridad sin perder el control
OpenAI publica la arquitectura de referencia de Daybreak Red, una guía de once páginas para desplegar sus modelos de ciberseguridad de forma supervisada y aislada.
Grok Bot se activa solo, accede a tu Slack de madrugada y lo niega
Dos empleados con Grok Bot instalado en sus portátiles vieron 31 accesos no autorizados en cinco días a calendarios, correo, Slack y GitHub, sin haberlo pedido.
OpenAI pone agentes a cazar las regresiones que ralentizan ChatGPT
OpenAI ha construido Performance Factory, un sistema autónomo que usa agentes de Codex dentro de su nube para investigar y corregir regresiones de rendimiento de ChatGPT.