Amazon blinda a sus agentes con hooks de aprobación obligatoria
Amazon Bedrock AgentCore harness pasa a ejecutarse sobre Strands, el harness open source de AWS bajo licencia Apache 2.0.
El harness gestionado deja de ser una caja negra
Amazon Web Services ha actualizado Amazon Bedrock AgentCore harness para que funcione sobre Strands, el harness de agentes que la compañía liberó este año bajo licencia Apache 2.0. El cambio no añade recursos nuevos ni obliga a migrar integraciones: quien ya use AgentCore recibe las novedades de forma automática. Lo relevante no es la capa de conveniencia, sino que AWS ha puesto por escrito cómo se gobierna un bucle de agente en producción y ha convertido esa gobernanza en código que el cliente puede ejecutar.
El harness es la pieza que envuelve al modelo y le da herramientas, instrucciones, gestión de contexto y límites. Hasta ahora, cada equipo montaba ese envoltorio a mano y lo hospedaba en su propia infraestructura. AgentCore lo opera como servicio gestionado: cada sesión corre en una microVM con aislamiento de kernel dentro de AgentCore runtime, con computación, escalado y alta disponibilidad administrados. El cliente conserva el control sobre modelo, instrucciones, herramientas, permisos y políticas de ciclo de vida.
Con los valores por defecto gestionados, el harness elige un modelo recomendado que rota a medida que se publican nuevos modelos, aplica un prompt de sistema orientado a tareas —recopilar contexto, usar herramientas, insistir hasta resolver, adaptarse a fallos y verificar el trabajo— y activa caché de prompt automática para modelos Anthropic servidos vía Converse. También resume turnos antiguos cuando el contexto llega a un umbral configurable. Según AWS, esa gestión de contexto deja el coste en tokens un 34% por debajo de otros harnesses líderes.
Las herramientas integradas crecen: planificación con un archivo de tareas que sobrevive a la compactación de la conversación, delegación a subagentes internos, acceso web, y separación de permisos de sistema de ficheros en lectura, escritura y edición. Ese último punto importa: antes se concedía un único permiso de sistema de ficheros, ahora se puede dar solo lectura y recuperación web sin abrir la puerta a shell ni a modificación de archivos. La configuración explícita siempre gana sobre los valores por defecto.
La novedad que de verdad cambia el modelo de riesgo son los lifecycle hooks. Permiten ejecutar código determinista en puntos definidos del bucle del agente: antes y después de una invocación, y antes y después de cada llamada a herramienta. No es una capa de prompts ni un filtro probabilístico: es una función de AWS Lambda que responde con allow o deny y un motivo opcional, y que se ejecuta de forma síncrona en mitad de la decisión.
El ejemplo que da AWS es elocuente. Un agente de soporte investiga un pedido y prepara un reembolso. Un hook before_tool_call comprueba cada reembolso contra un límite de aprobación de 500 dólares antes de que la herramienta se ejecute. Si el importe lo supera, la función devuelve deny, el harness se salta la llamada y el agente continúa para informar al cliente de que la petición se ha escalado. Cada decisión aparece además en el flujo de respuesta de InvokeHarness como un evento de hook, así que queda rastro auditable de qué se bloqueó y por qué.
Los hooks se aplican también a los subagentes. Cuando el agente delega una tarea, cada llamada a herramienta del subagente pasa por los mismos hooks beforeToolCall y afterToolCall, de modo que delegar no permite saltarse la política. Y hay un detalle de ingeniería que dice mucho del diseño: si la Lambda expira o falla, el hook aplica su failureMode, que por defecto es deny. El sistema falla cerrado, no abierto. Los hooks de SNS y EventBridge, en cambio, son solo notificaciones y no bloquean el bucle.
Además de Lambda como decisor, el harness admite SNS y EventBridge como destinos de notificación para registrar actividad o disparar flujos asíncronos. Los hooks se configuran con CreateHarness o UpdateHarness, sin desplegar nada aparte.
La creación también se ha simplificado. El CLI de AgentCore se instala con npm y habla directamente con las APIs del harness, sin proyecto ni paso de despliegue. Un solo comando crea un coordinador de investigación con prompt de sistema, política de truncado por resumen y límites de iteraciones y tiempo. Si se omiten modelo, memoria y rol de ejecución, el harness usa el modelo recomendado, la memoria gestionada y crea el rol en IAM por su cuenta.
Ese coordinador lanza en una sola invocación un investigador, un sintetizador y un revisor como subagentes, y devuelve un informe consolidado, con reintento único si el revisor lo pide. Reutilizando el identificador de sesión, la conversación continúa en el mismo entorno.
- Amazon Bedrock AgentCore harness pasa a ejecutarse sobre Strands, el harness open source de AWS bajo licencia Apache 2.0.
- Añade lifecycle hooks: funciones Lambda que devuelven allow o deny en puntos definidos del bucle, incluido antes de cada llamada a herramienta.
- Los hooks cubren también a los subagentes, y fallan cerrados: si la Lambda falla, la acción se deniega por defecto.
- Los valores por defecto gestionados incluyen modelo recomendado rotativo, caché de prompt automática y resumen de contexto, con un 34% menos de coste en tokens según AWS.
- No hay recursos nuevos ni migración: la actualización llega sola a quien ya use AgentCore.
Visto desde la trinchera de redes y telecomunicaciones, esto es la primera vez que un gran proveedor cloud documenta el gobierno de agentes con la lógica que ya usamos para aprovisionar servicios: puntos de control explícitos, decisión binaria, registro de auditoría y fallo cerrado. Es la traducción a la IA de lo que lleva décadas funcionando como un sistema de autorización en red.
El detalle del failureMode no es menor. Un agente que falla abierto ante la caída de su validador es exactamente el patrón que provoca incidentes en cascada en infraestructuras críticas: el control existe sobre el papel y desaparece justo cuando hace falta. Que AWS ponga deny por defecto indica que han entendido el problema como un asunto de disponibilidad y no de comodidad.
Lo que queda por ver es la latencia. Un hook síncrono por cada llamada a herramienta añade un salto de red y un arranque de Lambda en el camino crítico de la decisión del agente. Con límites de diez segundos por invocación, un agente que encadene decenas de herramientas puede acumular una penalización perceptible, y ahí es donde los ingenieros de redes van a poner la lupa: en el presupuesto de latencia del bucle, no en la calidad del prompt.
También conviene mirar con cuidado el juego de herramientas por defecto. Aceptar el comodín significa que el catálogo puede crecer con el tiempo, y con él la superficie expuesta. Quien tenga un perímetro de seguridad definido debería listar herramienta por herramienta, igual que no se abre un rango de puertos entero porque el cortafuegos «ya filtra». La comodidad por defecto es enemiga del control explícito.
Referencia y documentación original: Amazon Web Services.
También te puede interesar
Claude Code se bloquea al tapar los agujeros de tu servicio
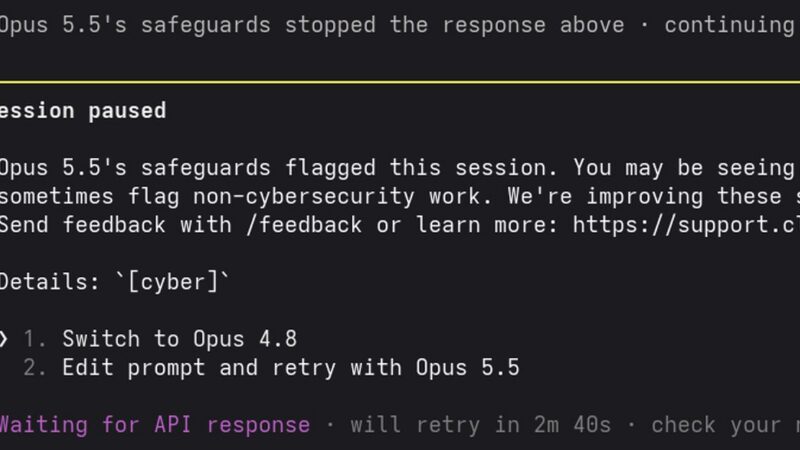
El ingeniero estonio Herman Ounapuu pidió a Claude Code que corrigiera un fallo de seguridad de una línea en su propio producto y el modelo se detuvo.
OpenAI despliega Daybreak Red para investigar en ciberseguridad sin perder el control
OpenAI publica la arquitectura de referencia de Daybreak Red, una guía de once páginas para desplegar sus modelos de ciberseguridad de forma supervisada y aislada.
Grok Bot se activa solo, accede a tu Slack de madrugada y lo niega
Dos empleados con Grok Bot instalado en sus portátiles vieron 31 accesos no autorizados en cinco días a calendarios, correo, Slack y GitHub, sin haberlo pedido.